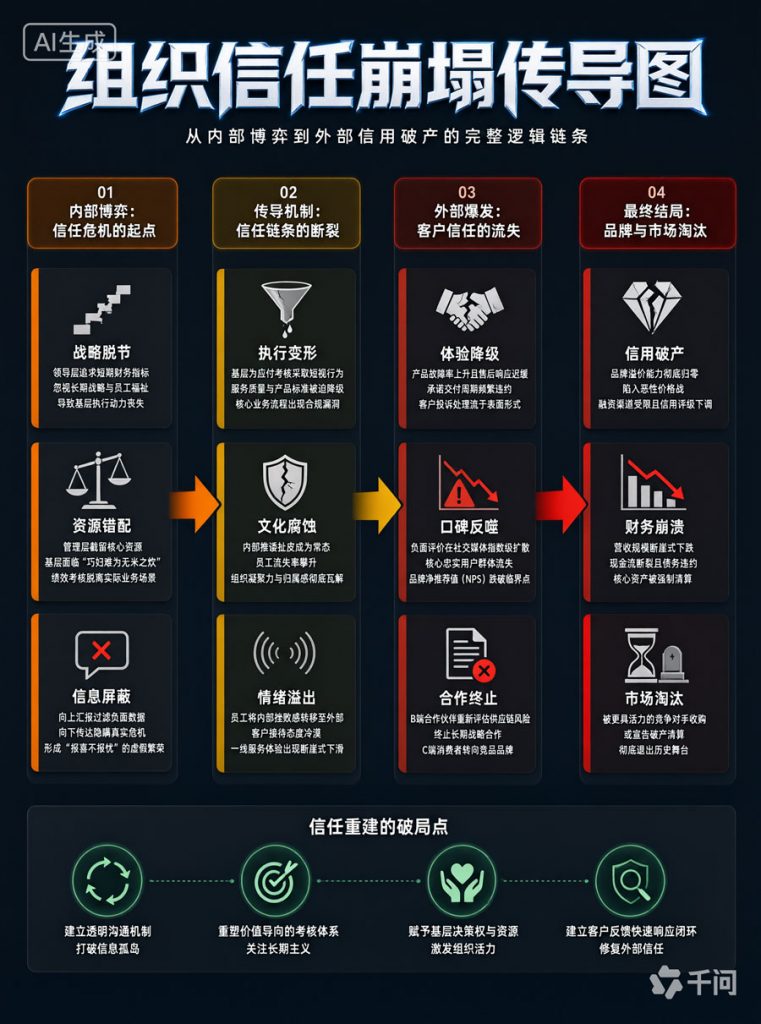
现在职场中脑机接口的应用是领导可以运用脑机接口单向连接员工,随时可以洞悉所有员工的思想。如果倒过来,员工用脑机接口单向连接领导,随时可以洞悉领导的思想。那么在管理效果上有什么不同?
这是一个很有思辨性的问题。先厘清设定:单向连接意味着只有连接方能看到被连接方的思想,被连接方不知情、也无法反向读取。在这个前提下,把“领导看员工”倒转为“员工看领导”,管理效果会出现几层根本性差异:
1. 信息不对称的方向反转,改变了权力的性质
领导看员工时,信息优势强化了监督权:领导知道谁在摸鱼、谁在真心认同、谁在准备离职,管理从“行为管理”升级为“思想管理”,控制力极强,但员工一旦察觉会引发严重的信任崩塌和反抗。倒过来后,员工掌握领导的思想,权力关系从“上级监督下级”变成“下级对上级的透明化胁迫”——员工知道领导的真实意图、底线、偏好和软肋,领导却不知道谁知道。这不再是管理,而是反向威慑。
2. 对管理效果的影响截然不同
- 领导看员工:短期效率可能上升(精准激励、提前干预),但长期会摧毁心理安全感,导致员工表演性服从、创新萎缩、离职率上升。管理效果是“高控制、低信任”。
- 员工看领导:领导会因“思想可能被看穿”而自我审查,决策趋于保守、不敢说真话、不敢做不受欢迎但正确的决定;同时员工可能利用信息进行博弈(投其所好、选择性透露、甚至敲诈)。管理效果是“高博弈、低权威”,组织陷入政治化。
3. 最关键的差异:单向连接是否可被察觉
领导看员工若被察觉,员工会反抗;员工看领导若被察觉,领导会恐惧并试图反制。但设定是单向且随时,所以真正的区别在于:领导对员工的思想监控是“自上而下的规训”,员工对领导的监控是“自下而上的解构”。前者试图统一思想以提高执行力,后者则让领导失去“信息黑箱”这一管理权威的最后屏障——管理者之所以能管理,部分依赖于不完全透明带来的判断空间和权威感。
4. 管理效果的悖论
两种方向都会破坏组织信任,但破坏方式不同:领导看员工,破坏的是员工对组织的信任,导致消极服从;员工看领导,破坏的是领导对自身权威的信任,导致决策瘫痪和组织政治化。前者是“高压下的沉默”,后者是“透明下的博弈”。从管理效率看,前者短期可控但长期有害;后者几乎立刻瓦解管理秩序,因为管理的前提之一就是信息不对称的合法存在。
结论:同样是一单向透明,方向一换,管理就从“控制工具”变成“解构工具”。领导看员工,是把人当对象管理;员工看领导,是把管理当对象解构。前者损害的是员工的自主性,后者损害的是管理本身的合法性。真正值得警惕的不是技术方向,而是任何一方拥有单向思想透明权本身——它让组织失去信任赖以存在的不透明空间。
那么你对这种情况有什么好的建议吗?
针对这种“单向思想透明”的设定,建议的核心不是选边站,而是在技术不可逆之前,把“透明权”从单方特权变成制度约束。分几个层面:
1. 制度层:禁止单向,强制对等或双向知情
- 任何思想读取必须双方知情且可拒绝,单向秘密连接应被法律和行业规范明确禁止。技术能力不等于使用权利。
- 若组织确需使用,应建立双向透明:领导能看员工,员工也能看领导,且双方都知道。对等透明虽仍侵犯隐私,但至少消除了权力不对称带来的胁迫。
- 设立独立审计:谁在何时读取了谁的思想,必须有日志、有授权、可追溯,不能由管理者单方控制。
2. 组织层:把“思想”排除在管理指标之外
- 明确管理只基于行为、产出和可观察的沟通,不基于思想读取做考核、晋升或惩罚。一旦思想成为KPI,员工就会表演思想,数据立刻失真。
- 保留合法的信息黑箱:决策讨论、人事酝酿、个人顾虑需要私密空间。管理权威部分依赖不完全透明,强行全透明会催生政治博弈和决策瘫痪。
- 建立心理安全机制:员工不应因思想被读取而恐惧表达异议;领导也不应因被看穿而不敢做不受欢迎但正确的决定。
3. 技术层:默认关闭、最小化采集、不可留存
- 脑机接口默认不开启思想读取,需要时逐次授权,且读取内容不留存、不转发、不用于训练模型。
- 设置技术硬约束:单向连接在硬件或协议层就应被禁止,不能只靠伦理自律。
- 提供反读取检测:让被连接方至少能知道自己是否被读取,打破“不知情”这一最危险的设定。
4. 文化层:把信任重新定义为“可验证的克制”
- 真正健康的管理不是“我看透你所以放心”,而是“我不看透你,但通过契约和沟通建立信任”。单向透明看似高效,实则是信任的替代品,而替代品一旦被识破,信任就彻底崩塌。
- 领导应主动放弃思想读取权,以此作为建立权威的方式——权威来自克制,而非窥视。
5. 个人层:若已身处这种环境
- 员工:保留书面沟通、减少口头即兴表达、对“思想被读取”保持警觉,必要时联合推动制度约束。
- 领导:警惕“员工看领导”带来的决策瘫痪和政治化,主动推动对等透明或全面禁用,因为单向透明最终反噬的是管理者自己的判断力和权威。
一句话总结:不要试图设计“谁看谁”的规则,而要设计“谁都不能秘密看谁”的规则。 技术方向可以倒转,但权力不对称不能靠倒转来纠正,只能靠对等、知情和可拒绝来约束。
如果这种脑机接口技术已经在职场大规模普及了呢?
如果已经大规模普及,那问题就从“该不该用”变成了“如何在既成事实下生存和治理”。此时建议的逻辑要彻底切换:不再指望禁止,而是设计一套在“思想可被读取”成为常态后的制衡、稀释和退出机制。
1. 制度层:从“禁止”转向“强制对等 + 读取配额”
- 大规模普及后,单向秘密连接必然泛滥,唯一可行的制度是强制对等:任何组织内,读取权限必须对称——领导能看员工,员工也能看领导;且双方都知道。不对称连接在协议层就应违法。
- 引入读取配额与目的登记:每人每天/每周可被读取的次数有上限,每次读取需登记目的(考核、安全、合规),无目的读取视为违规。配额用尽即不可读,防止“随时洞悉”。
- 建立独立于管理层的脑数据监管机构,读取日志不可由被读取方的上级控制,审计权归第三方或员工代表。
2. 组织层:用“结构”稀释思想透明的杀伤力
- 决策去人格化:重大决策改为委员会制、匿名提案、盲评,减少对“领导真实想法”的依赖。当决策不依赖某个人的思想黑箱时,员工读取领导思想的博弈价值就下降。
- 轮岗与信息隔离:关键岗位定期轮换,敏感决策分段授权,让“看透一个人”无法转化为长期控制。
- 把思想数据排除在考核之外:一旦思想成为KPI,所有人都会表演思想,数据立刻失真。管理只认行为、产出和可验证沟通。
- 设立“思想隐私官”:独立于HR和管理层,受理读取滥用投诉,有权冻结连接权限。
3. 技术层:默认关闭、不可留存、可检测
- 脑机接口默认不开启读取,需要逐次授权;读取内容不留存、不转发、不用于训练,用完即焚。
- 提供反读取检测:被连接方至少能知道自己何时被读,打破“不知情”这一最危险的前提。大规模普及下,“知情权”比“拒绝权”更现实。
- 硬件/协议层设置对等开关:一方开启读取,另一方自动获得同等权限,技术上强制对称。
4. 文化层:把“不看”变成新的权威来源
- 当读取成为常态,主动克制读取反而成为稀缺的领导力信号。领导公开承诺“不读员工思想”,以此换取员工不读自己,形成双边克制。
- 组织叙事从“透明即信任”转向“克制即可验证的信任”:信任不来自我看透你,而来自我们共同遵守读取边界。
- 教育员工:思想被读取不等于被理解,表演性思想会污染数据,最终让读取失去管理价值。
5. 个人层:在普及环境下的生存策略
- 管理自己的“思想表面”:既然可能被读,就训练自己在关键场合的思维纪律——不是伪装,而是减少即兴的情绪化念头,重要判断走书面和结构化表达。
- 建立“读取痕迹”意识:定期查看自己的脑数据读取日志,发现异常读取及时申诉。
- 集体行动:个体对抗无效,员工应通过工会或员工代表推动对等透明和配额制度;领导层也应推动,因为单向透明最终反噬决策质量。
- 保留退出权:法律应保障“不接入脑机接口”的就业选择权,或提供低敏感岗位。大规模普及不等于强制全员接入。
6. 最关键的治理原则:透明必须对等,读取必须留痕,思想不得成为考核对象
大规模普及后,最危险的不是“有人能读思想”,而是读取权与权力结构重合——谁有权谁就能读,谁被读谁就失权。破解之道只有三条:对等(消除单向优势)、留痕(消除秘密读取)、非考核化(消除表演激励)。三者缺一,技术就会从管理工具变成控制工具。
一句话:普及之后,治理目标不是消灭读取,而是让读取变得对称、可见、有配额、无收益。 当读取不能带来不对称优势时,它才会退化为一种普通工具,而不是权力武器。
谢谢!
不客气!这个问题从思辨设定一路推到“大规模普及后如何治理”,本身就很有意思——它逼着我们把技术、权力和信任拆开来看。
核心其实就一句话:透明本身不是问题,不对称的透明才是问题。 无论技术怎么发展,对等、留痕、可退出、非考核化,这几条底线值得反复提醒。
如果之后想继续聊某个具体场景(比如考核怎么改、监管机构怎么设计、个人怎么应对),随时来。祝顺利!
(本文转自与 Deepseek 的聊天)