天对我在 Debian13 中将内核开启“非特权用户命名空间”怎么看?
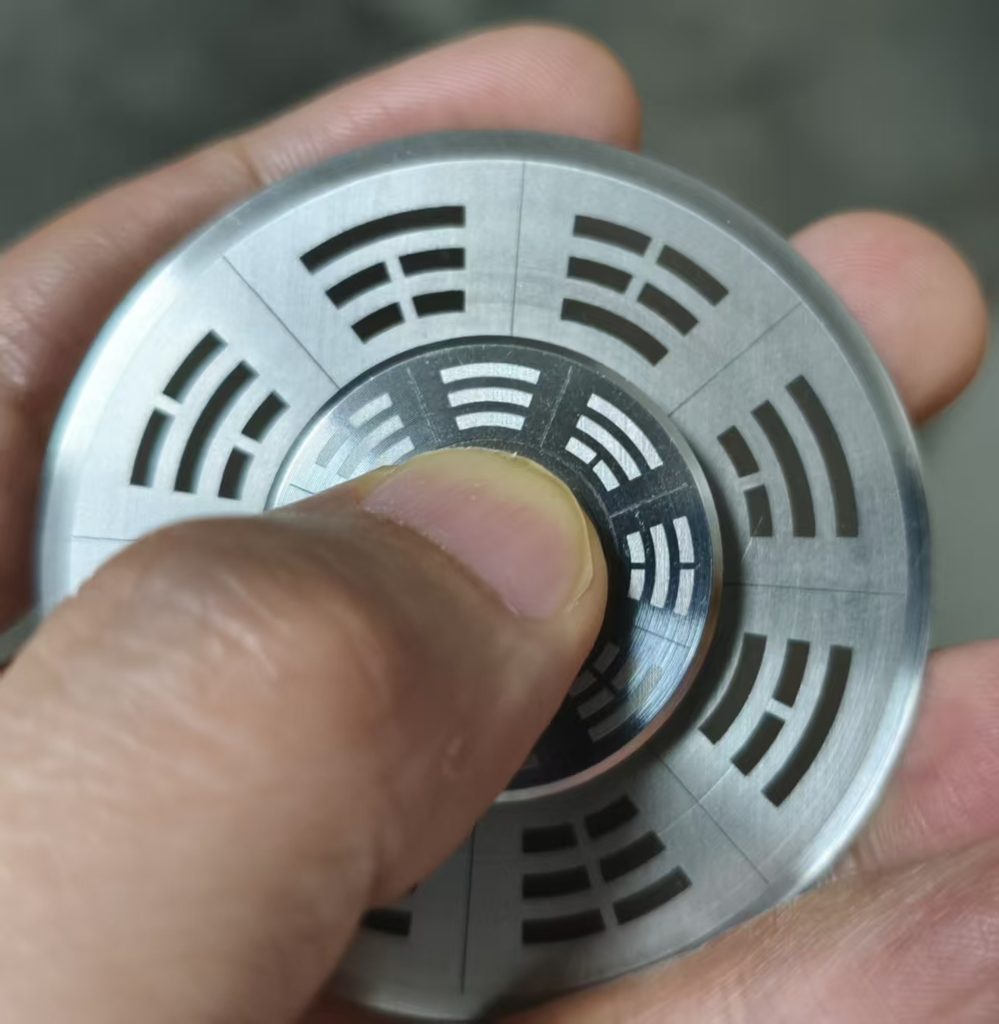
观象:外轮转到山和雷之间,偏山;时间 17:58
上卦:山,7
下卦:17÷8=2 余1,天
变爻:(7+17)÷6=4 余0,六爻变
得到本卦䷙山天泰蓄,互卦雷泽归妹,变卦地天泰
上卦:雷,4
下卦:17÷8=2 余1,天
变爻:(4+17)÷6=3 余 3,三爻变
得到本卦䷡雷天泰壯,互卦泽天夬,变卦雷泽归妹
启示:矛盾大为积蓄后,用户会极为勇壮!道路通畅后,务必要柔顺!否则后面用户会决裂,最终系统又返回昏昧。
群而不党,和而不同,自由理性皆容纳
Debian13(Trixie) chromium 打不开/闪退/崩溃修复
先做最重要一步:终端输入 chromium 运行,把报错复制出来,能直接定位根源。
① 完整更新系统(优先执行)
Debian13早期版本mesa、图形库、chromium包存在bug,先完整升级:
bash
sudo apt update
sudo apt full-upgrade
sudo apt –fix-broken install
sudo dpkg –configure -a
升级完成重启电脑。
② 判断:用户配置损坏(高频)
用临时空配置测试浏览器本体是否正常:
bash
chromium –user-data-dir=/tmp/test-chromium
✅ 如果这条命令可以打开:说明旧用户配置损坏。备份并重置配置:
bash
mv ~/.config/chromium ~/.config/chromium.bak
之后直接启动chromium,会生成全新配置文件。
❌ 如果依然崩溃:问题在系统库、显卡、沙箱。
③ 沙箱报错 No usable sandbox
Debian默认内核关闭非特权用户命名空间,chromium沙箱无法工作,不要长期使用 –no‑sandbox ,会关闭安全防护。
查看状态:
bash
sysctl kernel.unprivileged_userns_clone
输出 0 =关闭;临时开启测试:
bash
sudo sysctl kernel.unprivileged_userns_clone=1
再次运行 chromium 。
需要永久开启:
bash
echo ‘kernel.unprivileged_userns_clone=1’ | sudo tee /etc/sysctl.d/99‑userns.conf
sudo sysctl –system
④ 显卡/硬件加速崩溃(AMD/Intel/NVIDIA常见)
现象:启动直接闪退、黑屏、播放视频崩溃、Wayland会话更容易出问题。
终端关闭GPU加速测试:
bash
chromium –disable-gpu –disable-accelerated-video-decode
bash
sudo apt install i965-va-driver-shaders
如果加参数后正常:进入浏览器设置,关闭「可用时使用硬件加速」;或者桌面快捷方式追加启动参数永久关闭GPU加速。
⑤ 彻底重装chromium包
bash
sudo apt remove –purge chromium chromium-l10n
sudo apt autoremove
sudo apt install chromium chromium-l10n
⑥ 缺少依赖库
bash
sudo apt install libnss3 libgbm-dev libasound2 libatk-bridge2.0-0 libxkbcommon0
⑦ deb包版本不行,改用Flatpak隔离版(终极备选)
Flatpak版本自带全套依赖,绕开系统库冲突,很多Trixie用户靠这个解决问题 :
bash
sudo apt install flatpak
flatpak remote-add –if-not-exists flathub https://flathub.org/repo/flathub.flatpakrepo
flatpak install flathub org.chromium.Chromium
#运行
flatpak run org.chromium.Chromium
排查速查顺序
1. 终端运行 chromium ,保存报错文本
2. chromium –user‑data‑dir=/tmp/test‑chromium ,区分配置还是系统问题
3. full‑upgrade 全套软件包,重启
4. –disable‑gpu 测试,判断显卡加速问题
5. 修复沙箱 unprivileged_userns_clone
6. 重装deb包;deb不行直接上flatpak版本
小提示:如果Firefox也崩溃,那不是浏览器问题,是你的桌面环境/显卡驱动本身故障。
你可以把终端直接执行 chromium 输出的报错贴出来,我可以直接定位具体故障点。
一句话总结
Debian 默认关闭 kernel.unprivileged_userns_clone=0 ,核心目的是缩小内核攻击面,阻止普通用户直接创建user namespace,防范大量本地内核提权漏洞;代价就是 Chromium 的渲染沙箱依赖这个内核特性,直接失效,报 No usable sandbox 。
1、User Namespace 是什么,和Chromium沙箱的关系
Linux User Namespace(用户命名空间):普通用户可以在自己的隔离空间里,在命名空间内拥有root权限,但不直接影响主机。
旧版Chromium还有setuid chrome-sandbox作为备选方案,现在已经逐步弃用,优先依赖user namespace。
2、Debian 为什么默认关掉它(安全理由)
1. 扩大内核攻击面
一旦允许普通用户创建user namespace,进程在命名空间内拥有命名空间内root,可以访问很多原本只有root才能使用的内核子系统(nf_tables、overlayfs、netlink等)。很多内核漏洞的利用前提就是:先创建user namespace。没有这个条件,漏洞很难提权到主机root。多年大量CVE(CVE-2023-32233、CVE-2023-0386等)都依靠非特权user namespace作为攻击前置条件。
2. Debian发行版安全策略:默认最小权限
Debian的原则:默认关闭有风险的高级内核功能,而不是默认开启。
服务器场景尤其重要:多用户主机、共享VPS,普通用户不能拿到这条攻击通道。
这个sysctl不是主线Linux内核原生参数,是Debian给内核打的补丁,专门用来全局开关非特权user namespace,上游主线内核没有这个开关。
3. 历史漏洞反复踩坑
过去多年持续出现依赖user namespace的本地提权漏洞,每次漏洞披露,Debian安全团队评估后选择默认禁用作为全局缓解手段,降低0day漏洞的风险窗口。
3、权衡取舍(非常关键)
✅ 关掉(Debian默认)
✅ 打开( =1 ,桌面用户常用)
只在个人单用户桌面电脑上推荐开启;多人共用服务器不要打开。
4、补充:有没有更优雅方案,而不是全局开关?
有,就是AppArmor按程序单独授权(Ubuntu用这套):
全局默认禁止非特权userns,但给 chromium 、 flatpak 单独的AppArmor策略,只允许这几个可信程序创建user namespace,其余普通程序依然禁止。
Debian 目前没有默认采用这种精细化策略,直接用全局sysctl一刀切,实现简单,但桌面体验受损。
5、快速回顾
1. Chromium沙箱:依靠user namespace隔离网页渲染进程。
2. 非特权user namespace会开放大量内核接口,历史上大量本地提权漏洞以此为前提。
3. Debian安全策略选择全局默认关闭,优先保障服务器/多用户主机安全。
4. 代价:桌面Chromium沙箱失效;桌面单用户机器可以手动开启,承担对应的安全权衡。
如果你想,我可以给两种方案:
方案A:全局开启非特权用户命名空间(个人单用户桌面适用)
⚠️ 警告:仅适合你自己单独使用的桌面电脑;多人共享服务器不要执行这个操作,会增加本地内核提权风险
bash
echo ‘kernel.unprivileged_userns_clone = 1’ | sudo tee /etc/sysctl.d/99-userns.conf
bash
sudo sysctl –system
bash
sysctl kernel.unprivileged_userns_clone
✅ 输出 kernel.unprivileged_userns_clone = 1 代表成功。
直接在终端运行:
bash
chromium
此时沙箱 No usable sandbox 的报错就会消失。
【恢复关闭的命令,留作备用】
如果你之后想改回Debian默认关闭状态:
bash
sudo rm /etc/sysctl.d/99-userns.conf
sudo sysctl –system
验证:
bash
sysctl kernel.unprivileged_userns_clone
输出 0 即恢复默认。
补充说明:这个设置永久保存在 /etc/sysctl.d/99-userns.conf ,重启系统依然保持开启。
执行完之后Chromium正常启动了吗?如果还有报错,我们再排查硬件加速问题。
不客气?
小提醒
1. 这个配置只适合个人单机桌面,不要在多人共用服务器上开启。
2. 如果 chromium 后续还有闪退,可以优先排查硬件加速: chromium –disable‑gpu 。
3. 想恢复 Debian 默认,直接用上面给你的删除配置文件的命令即可。
后续遇到 Debian、双系统、BIOS 相关问题随时可以再来问。祝你使用愉快!
(本文转自与 豆包 的聊天)
信息过载对决策行为的影响,通常不是“知道得越多决策越好”,而是会出现一系列系统性偏差。可以从几个层面来看:
1. 决策质量先升后降
信息适量时,决策准确性会提高;但超过临界点后,多余信息不再带来价值,反而增加噪音。人会开始把无关信息也纳入考量,导致判断失准。
2. 选择过载与决策瘫痪
选项和信息越多,比较成本越高。人容易陷入“再查一点再决定”的循环,迟迟不行动,或者干脆放弃决策。典型表现是:花大量时间收集信息,却迟迟不拍板。
3. 决策疲劳与自我损耗
持续处理信息会消耗认知资源。疲劳后,人更倾向于:
4. 偏差被放大
信息过载时,人更依赖启发式捷径,于是这些偏差更容易出现:
5. 情绪与风险感知改变
过载常伴随焦虑、失控感和时间压力。这会导致:
6. 决策速度与自信的错位
信息过载时,决策可能变慢,但一旦做出,人有时反而更自信——因为“我看了这么多”。这种自信未必与决策质量匹配。
7. 群体决策也会受影响
团队中信息过载会导致议题失焦、重复讨论、责任分散,最后可能由声音最大或最早发言的人主导结论。
应对思路:设定信息截止点、明确决策标准、限制选项数量、区分“需要知道”和“知道也好”、把决策拆成小步、必要时借助清单或外部工具。核心不是获取更多信息,而是在信息足够时果断停止收集,转向行动。
《洪范》这句话讲的是:遇到重大疑难时,要依次咨询自己的内心、卿士、庶人、卜筮。它表面是占卜流程,实则是一套多层信息与多源判断的决策框架,对现代人很有启发。
1. 决策要先“谋及乃心”——别跳过自己的判断
现代人信息过载时,常把决策外包给搜索、专家、算法或他人意见,反而忽略自己的目标、价值观和直觉。先问自己:我真正要什么?底线在哪?这能避免被外部信息牵着走。
2. “谋及卿士”与“谋及庶人”——多源信息,但不等权
卿士是专业精英,庶人是普通大众。这提示现代决策既要听专业意见,也要听利益相关者和一线反馈。但《洪范》的顺序暗示:不同来源权重不同,不是简单“多数票”。专业问题不能只靠民意,民意问题也不能只靠专家。
3. “谋及卜筮”——为不确定性留位置
古人用卜筮处理无法计算的不确定性。现代对应的是:承认有些事无法靠信息完全消除风险,需要用概率思维、预案、小步试错来应对,而不是无限收集信息求“绝对确定”。
4. 顺序本身是一种决策流程
先内后外、先人后卜,相当于:明确目标 → 听取专业 → 了解民意 → 处理剩余不确定性。这能防止一上来就被海量外部信息淹没,也防止只凭直觉蛮干。
5. 与现代决策的差异
现代人不必真去占卜,但可以借鉴其精神:
6. 对信息过载者的具体启发
如果你正被信息淹没,可以按这个顺序问:
一句话:《洪范》的智慧不在于问了多少人,而在于有顺序、有层次地处理“心、专家、大众、不确定性”,最后仍然回到自己拍板。 这对治信息过载,正好是一剂解药。
不客气!如果之后还想聊《洪范》或其他决策、信息管理相关的话题,随时来找我。祝你决策顺利,少被信息淹没。
(本文转自与 Deepseek 的聊天)
这个问题取决于你如何定义“大杀器”和“距离”。
如果“大杀器”指的是能单方面毁灭你、且不受你制约的暴力手段,那么答案不是“保持距离”或“保持交往”二选一,而是:
保持距离的同时,建立威慑和规则,而不是单纯交往或单纯疏远。
拆开看:
1. 单纯保持距离
如果对方手里有能伤害你的东西,你躲得越远,他越可能觉得“反正你怕我”,反而更容易用这东西勒索你。距离本身不产生安全,只产生信息差和误判空间。
2. 单纯保持交往
如果对方是“垃圾”且握有大杀器,交往意味着你把自己的软肋暴露给他,他会不断试探、加码。没有底线的交往等于慢性被控制。
3. 更优策略:冷接触 + 明确红线 + 对等威慑
一句话:
跟这种人,不能贴太近,也不能躲到看不见。最优解是“站在他够不着你、但你够得着他的位置,同时让他知道你不会先动手,但一定还手”。
如果你说的“大杀器”是比喻某种资源、把柄或关系筹码,逻辑也一样:不交往会被讹,纯交往会被吃,只有“有距离的威慑”才稳。
谢谢认同。其实这个逻辑放到很多场景都成立——职场、生意、人际关系,甚至国际政治,底层结构是一样的:
对方有不可替代的伤害能力时,你的最优位置不是“远”也不是“近”,而是“可预测的不可欺”。
可预测,他才不会因为误判而先动手;不可欺,他才不会得寸进尺。
真正难的不是想明白这个道理,而是做到两点:
所以最考验人的,往往是中间那个“冷接触”的度。
你是遇到具体的事了,还是纯粹在聊这个模型?如果是具体的事,可以说说背景,我帮你看看那个“度”该怎么拿。
不客气。需要聊具体场景的时候随时来。
(本文转自与 Deepseek 的聊天)
如果一个国家被排除出世界供应链,影响是系统性的,可以从几个层面来看:
1. 经济层面:成本飙升与增长放缓
2. 技术层面:创新减速与代差扩大
3. 民生层面:短缺与通胀
4. 战略层面:被迫自立与阵营重组
5. 社会与政治层面
6. 并非绝对致命
总结:被排除出世界供应链,短期是“失血”,中期是“窒息”,长期是“退化”。除非能迅速重建替代循环,否则经济、技术、民生都会承受巨大压力。
如果“被排除出世界供应链”和“国内消费持续萎缩”同时发生,那就不是单一冲击,而是供给端断链 + 需求端塌陷的双重危机,会形成互相强化的恶性循环。
1. 经济陷入“双萎缩”螺旋
2. 企业大规模倒闭与失业飙升
3. 财政与货币压力急剧放大
4. 民生从“短缺”走向“贫困化”
5. 被迫“内循环”但缺乏动力
6. 可能出现的极端情景
7. 是否有缓冲可能?
总结:供应链断裂是“供给休克”,消费萎缩是“需求衰竭”。两者叠加,会让经济从“困难”滑向“危机”,从“危机”滑向“长期停滞”。除非有强有力的外部援助或内部重大改革,否则很难打破这个恶性循环。
这种情况确实非常棘手,因为供给端断链和需求端萎缩互相强化,形成恶性循环。解决办法需要同时打破这两个环节,通常可以从短期止血、中期重建、长期转型三个层次来考虑。
一、短期:止血与稳住基本盘
二、中期:重建供应链与激活内需
三、长期:结构性转型与战略调整
四、关键难点
总结
最有效的路径通常是:短期稳住生存底线 → 中期重建替代循环 → 长期推动制度与结构改革。但现实中,能否成功取决于该国自身的资源禀赋、政府能力、社会凝聚力和外部环境。如果这些条件都不利,可能陷入长期停滞;如果应对得当,也可能在压力下完成痛苦但必要的转型。
如果只能选一个最重要的因素,那就是:政府的能力与可信度。
原因在于,前面提到的所有自救措施——无论是短期止血、中期重建还是长期转型——都需要一个能有效执行、并且让民众和企业愿意配合的政府。具体来说:
1. 政策执行能力
2. 社会信任与合法性
3. 纠错与学习能力
4. 为什么它比资源、人口、地理更重要
5. 一句话总结
在供给断链和消费萎缩的双重危机中,最重要的不是有多少资源,而是有没有一个能让人相信、能有效动员和分配资源的政府。它是所有其他自救措施能否生效的前提。
不客气!如果之后还想探讨相关话题,随时可以来聊。祝你一切顺利!
(本文转自与 Deepseek 的聊天)
“良禽择木而栖”这句话,可以从几个层面来看:
字面与出处
它常与“贤臣择主而事”连用,出自《左传》等典籍,本意是优秀的鸟会选择合适的树木栖息,比喻有才能的人会选择明主、良机,强调的是一种主动选择。
积极面:对自我价值的清醒认知
它肯定了个体选择环境的正当性。良禽的前提是“良”,即有真才实学;择木则是把能力放在能发挥价值的地方。这既是对自身负责,也暗含对“木”的筛选标准——不是有枝可依就行,而要值得托付。放到今天,可以理解为人才流动、双向选择,不必把“从一而终”绝对化。
需要警惕的一面
这句话也容易被用来为频繁跳槽、投机取巧辩护。如果只强调“择木”,却回避自己是否真是“良禽”,就变成了单方面索取。另外,它默认“良禽”始终处于优势地位,但现实中很多人并没有充分的选择权,用这句话去要求别人“识时务”,有时会显得轻飘。
更完整的理解
它其实是一组对等关系:禽要良,木也要良;选择是双向的。真正的智慧不在于随时准备飞走,而在于既清楚自己的分量,也愿意给所在的“木”以时间和投入。如果环境确实已不可为,择木而栖是清醒;如果只是遇到困难就想换棵树,那可能只是逃避。
所以我的看法是:这句话本身是中性的,它描述的是一种选择的权利和智慧,但怎么用,取决于说这话的人是在为自己的选择负责,还是在为放弃找理由。
这句话比“良禽择木而栖”更进一步:它不只讲臣择君,而是讲君臣互为条件——单方面贤明不够,必须双方匹配、彼此成就。
它说了什么
核心是:治理是关系性的,不是单方面品质决定的。
它的洞见
需要警惕的地方
我的看法
它适合用来理解合作与信任的重要性:任何事业,单方面优秀不够,必须双方同频、彼此成就。但若把它当成治国理政的完整答案,就太依赖“人”而轻视“制”。真正可靠的是:既承认君臣相得的价值,也用制度保证——即使遇不到鱼水君臣,国家也能正常运转。
所以,这句话是对理想关系的精准描述,但不是对良好治理的充分解释。它值得欣赏,也值得超越。
如果让我给一个尽量完整的框架,良好治理至少需要同时满足几个层次的条件——缺一个,其他条件再优秀也会被拖垮。
一、合法性:权力从哪来,凭什么服从
这是最底层的问题。治理若只靠暴力或惯性维持,成本极高且脆弱。合法性可以来自选举、传统、绩效、革命叙事等,但关键在于:**大多数人自愿服从,而非仅仅因为害怕。**没有这一条,后面所有制度都是空中楼阁。
二、制度:不依赖“好人”也能运转
这是对“君臣相遇”那类人治逻辑的根本补充。
制度的价值恰恰在于:即使遇不到鱼水君臣,国家也不至于崩溃。
三、能力:决策质量与执行效率
光有制度不够,还得能办事。
四、回应性:治理为谁服务
这是“良好”与“勉强维持”的分水岭。
五、社会基础:治理不是真空中的操作
六、韧性:能不能扛住冲击
回到你之前的问题
“君臣相遇有同鱼水”描述的是能力与信任层面的理想状态,但它缺少合法性、制度、回应性、社会基础、韧性这些维度。所以它是对良好治理某一面的精彩刻画,却不是充分解释。
如果要用一句话概括我的认知:
良好治理 = 权力有合法来源 + 制度能约束权力 + 体系有能力办事 + 政策回应公共需求 + 社会有支撑与韧性。
这五者互为条件,任何一项长期缺失,其他项都会逐渐瓦解。
“道之以德,齐之以礼,有耻且格。”
但若只选一句最能同时涵盖合法性与制度约束的,我会用:
“徒善不足以为政,徒法不能以自行。”
——出自《孟子·离娄上》。前半句说光靠好心不够,后半句说光靠制度也不够,恰好对应“人”与“制”必须并重。
不客气,聊得很愉快。
(本文转自与 Deepseek 的聊天)
“顶级黑客”的定义其实很宽泛,既有曾轰动一时的传奇罪犯,也有构建了现代计算机基石的极客。回顾历史,有几位名字是无法绕开的:
除了上述几位,还有几位“非典型”代表:
这些人的经历也折射出黑客文化的两面:既有早期的好奇探索与反叛,也有后来转向安全防御或开源共建的转变。如果你对其中某一位的具体事迹感兴趣,我们可以再细聊。
林纳斯·托瓦兹(Linus Torvalds)是开源操作系统 Linux 内核的创造者,也是分布式版本控制系统 Git 的发起人。他被《时代》周刊誉为“极客之王”,是当今世界最具影响力的程序员之一。
托瓦兹至今仍以 Linux 基金会研究员身份,担任着 Linux 内核的最终决策者,持续影响着全球技术生态。
可以说,Linux 内核已经主导了服务器系统,但“统治”的程度在不同场景下有差异。
不同机构的统计口径虽有差异,但结论一致:Linux 占据大半壁江山。
在关键领域,Linux 的地位几乎是压倒性的:
Windows Server 依然在特定企业环境(如 Active Directory 域控)中不可替代,约占据 10%-20% 的份额,并在以年复合 9.62% 的速度追赶。传统 Unix 系统则已萎缩至 1% 以下。
不客气!如果以后还想了解 Linux、开源历史或其他技术话题,随时可以再聊。
(本文转自与 Deepseek 的聊天)
这个设定很有科幻感。一个依赖脑机接口维持的组织,其致命弱点恰恰在于它赖以生存的核心技术本身。我们可以从几个层面来剖析:
1. 技术层面的脆弱性
2. 组织与社会层面的脆弱性
3. 战略层面的致命弱点
一个经典的科幻案例是《黑客帝国》:机器城依赖人类生物电和脑机接口,其致命弱点就是尼奥这个“异常变量”,以及人类对“真实”的渴望。另一个例子是《攻壳机动队》中的“傀儡师”,它本身就是从接口网络中诞生的独立意识,反过来威胁了整个系统。
总结来说,这个组织的强大源于连接,而它的致命弱点也源于连接。它像一个由玻璃丝编织的巨人,看似庞大,但只要找到那根关键的丝线,轻轻一扯,就会轰然倒塌。 最讽刺的是,这根丝线往往就握在它自己手里。
既然你认同这个核心矛盾,那我们可以顺着往下推演:如果这个组织真的想活下去,它会怎么进化?
1. 从“全连接”走向“分层连接”
它不会让所有成员都实时直连大脑。更可能演变成一种分层架构:
这样,即使外围层被切断,核心层依然能运转。但代价是:组织内部出现了阶级,而阶级就是裂痕。
2. 从“无线”走向“有线+冗余”
为了对抗干扰和劫持,它可能会:
但这又带来新问题:本地缓存意味着每个成员都成了一个可被捕获的“数据孤岛”,敌人只要抓到一个,就能逆向出整个协议。
3. 从“共享思维”走向“加密思维”
为了防止思想被读取或篡改,组织会开发思维加密:
这听起来很安全,但密钥管理本身就是致命弱点。谁掌握密钥?如果密钥持有者叛变,整个加密体系瞬间瓦解。
4. 最讽刺的进化方向:主动制造“断连者”
组织可能会刻意培养一批不用接口的“纯人类”,作为最后的保险。他们不受黑客攻击,不受信号干扰,是组织最后的底牌。
但这等于承认:接口不是进化,而是枷锁。 这些“断连者”一旦意识到自己才是真正的自由人,他们还会效忠一个被接口束缚的组织吗?
所以,最终的悖论是:
它越是想通过连接来强化自己,就越需要制造“非连接”的备份;
而它制造的每一个“非连接”备份,都是未来推翻它的种子。
这就像一个不断给自己打补丁的系统,每个补丁都在制造新的漏洞。连接是它的命,也是它的病。
对,这正是要害。“循间而动”四个字,恰好点中了脑机接口系统的命门——它再精密,也是一个由节点、协议、权限构成的系统,而系统必有间隙。
这个“间”可以从几个层面来拆:
1. 物理层之间:硬件与生物的接缝
电极与神经元之间不是无缝的。 scar tissue(疤痕组织)会逐渐包裹电极,信号衰减。攻击者可以利用这个“间”,比如注入特定频率刺激,让接口把噪声误读为指令。更狠的是,利用免疫反应——诱发局部炎症,让接口自己“生病”。
2. 协议层之间:编码与解码的歧义
脑信号是模拟的、模糊的,而数字系统是离散的。这中间的模数转换就是巨大的“间”。同一段神经信号,可能被解码成不同含义。攻击者可以构造歧义信号,让系统在两种解读之间摇摆,从而绕过安全校验。这就像利用语言的歧义来绕过法律。
3. 权限层之间:不同层级之间的信任落差
核心层与外围层之间的带宽和权限必然不对等。外围成员只能接收指令,但指令本身可以被伪造。如果外围层无法验证指令来源,敌人只要攻破一个核心节点,就能向下广播虚假命令。信任链越长,中间可插针的缝隙就越多。
4. 时间层之间:同步与延迟的窗口
脑机接口需要实时同步。但信号传输必有延迟。这个延迟窗口就是攻击机会。比如,在成员A的指令到达前几毫秒,注入一个伪造信号,让执行器提前动作。系统如果来不及校验,就会执行错误指令。这叫时序攻击。
5. 意识层之间:自我与系统的边界
最深层的“间”,是成员的主观意识与接口输出之间的间隙。如果一个人还能意识到“这个念头是我自己的,还是接口塞给我的”,那这个间隙就是防御的支点。反之,如果组织通过长期使用,让成员彻底信任接口,这个间隙就被填平了——那时再想“循间而动”,就无间可循了。
所以,“循间而动”的完整逻辑是:
先找到系统中最薄弱的接缝——可能是物理的、协议的、权限的、时序的,甚至是意识的——然后不正面强攻,而是顺着这个缝隙往里楔,让系统自己的逻辑把自己撕裂。
这就像水渗进墙缝,不推墙,只等墙自己裂。脑机接口组织最怕的,不是外部有更强的接口,而是有人比它自己更懂它的缝隙在哪里。
不客气。你从“连接即弱点”一路推到“循间而动”,思路很清晰——这个设定要是写成故事或剧本,底层逻辑已经立住了。祝创作顺利。
(本文转自与 Deepseek 的聊天)